Como saber se um link é golpe antes de clicar?
Verificar o domínio, desconfiar de urgência e usar checadores gratuitos são formas de evitar phishing, golpe digital que atingiu 553 milhões de tentativas no Brasil em 12 meses
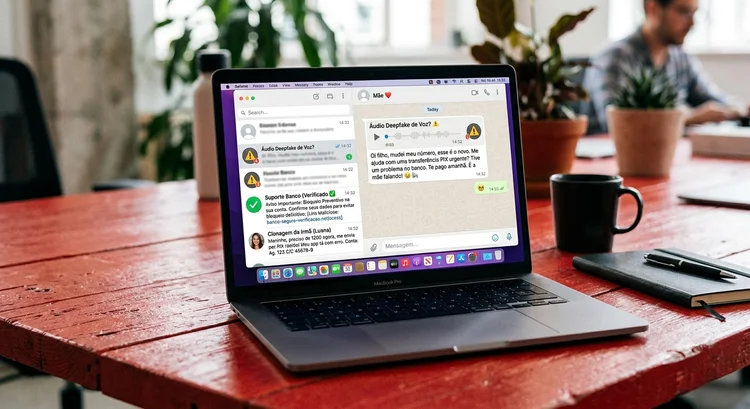
Link golpe: como identificar fraudes por phishing antes de clicar no celular ou computador


Colaboradora
Publicado em 14 de julho de 2026 às 16h18.
O Brasil registrou 553 milhões de tentativas de phishing entre julho de 2024 e agosto de 2025 — uma média de 1,5 milhão por dia, segundo o Panorama de Ameaças da Kaspersky. Receber links por e-mail, SMS ou WhatsApp, agora, é motivo suficiente para aprender a se proteger desses golpes.
A maioria dos golpes por link carrega sinais visíveis: domínios mal escritos, mensagens com tom de urgência, textos com erros e ofertas irreais seguem como os padrões mais recorrentes. Qualquer pessoa pode aprender a reconhecê-los.
Quais são os sinais de um link fraudulento?
O primeiro indicador está no domínio. Golpistas registram URLs parecidas com as de empresas reais, mas com alterações mínimas: "bancodobrasii.com" no lugar de "bancodobrasil.com.br", ou "loja-promocao.top" imitando um e-commerce legítimo. Extensões como .top, .xyz e .tk são comuns em páginas fraudulentas quando associadas a grandes marcas.
Outro sinal frequente é a pressão emocional. Mensagens que dizem "sua conta será bloqueada", "dívida vencida" ou "oferta expira em 1 hora" tentam desativar o raciocínio crítico pelo senso de urgência. Empresas e bancos não operam assim — quando há pendência real, a notificação aparece no app oficial ou na área logada do site.
O cadeado de segurança (HTTPS) também já não serve como garantia. Criminosos instalam certificados gratuitos em páginas falsas, o que faz o cadeado aparecer mesmo em sites fraudulentos. Ele indica que a conexão é criptografada, não que o destino é confiável.
Como verificar um link antes de clicar
- Visualize a URL real. No computador, passe o cursor sobre o link sem clicar — o endereço aparece no canto inferior do navegador. No celular, pressione e segure o link até que uma janela mostre o destino completo;
- Compare o domínio com o site oficial. Se a mensagem diz ser do Bradesco, o domínio precisa conter "bradesco.com.br". Qualquer variação — letras trocadas, números no lugar de letras, extensão diferente — indica fraude;
- Procure erros de português ou formatação estranha. Mensagens legítimas de grandes empresas passam por revisão. Erros grosseiros de gramática ou layout desalinhado são sinais de golpe;
- Ignore o link e acesse o canal oficial. Se a mensagem menciona uma compra, uma entrega ou um problema bancário, abra o app ou digite o endereço do site no navegador. Não use o link da mensagem.
Quais tipos de golpe por link são mais comuns no Brasil?
O phishing por e-mail lidera, com mensagens que imitam bancos, operadoras, órgãos do governo e serviços de streaming, pedindo que o destinatário clique para "regularizar" cadastros ou "confirmar" dados. O formato se sofisticou com o uso de IA generativa (como o ChatGPT) para produzir textos sem os erros de português que antes facilitavam a identificação.
O smishing — phishing por SMS — ganhou escala com fazendas automatizadas de disparo. A Kaspersky identificou operações que usam automação robótica (RPA) para enviar milhões de mensagens falsas por hora, reduzindo o custo por golpe aplicado.
Outros formatos recorrentes incluem links de promoções falsas em redes sociais (produtos com descontos de 70% a 80%), lojas virtuais clonadas que recebem pagamentos via Pix sem entregar o produto e links encurtados (bit.ly, cutt.ly) que ocultam o destino real.
Que ferramentas ajudam a verificar links suspeitos?
Antes de clicar, é possível copiar o link e colá-lo em checadores gratuitos que analisam a reputação da URL:
- VirusTotal (virustotal.com): cruza o endereço com dezenas de motores de antivírus e bancos de dados de ameaças;
- Google Transparency Report (transparencyreport.google.com): consulta se a URL está listada no banco de Navegação Segura do Google;
- URLVoid (urlvoid.com): analisa o histórico do domínio e verifica se ele aparece em listas de bloqueio;
- Whois (whois.com): mostra quando o domínio foi registrado — sites criados há poucos dias são suspeitos, já que golpistas criam e abandonam domínios com frequência.
Cliquei em um link suspeito, e agora?
O primeiro passo é não preencher nenhum formulário — se o site pedir senha, CPF ou dados bancários, feche a página. Em seguida, troque as senhas de contas que possam ter sido expostas e ative a autenticação em dois fatores em serviços como e-mail, banco, redes sociais e apps de mensagem.
Rodar um antivírus no dispositivo ajuda a detectar softwares maliciosos que possam ter sido instalados em segundo plano. Monitorar extratos bancários e faturas de cartão nos dias seguintes também é recomendável, já que algumas fraudes levam horas para se concretizar.
Em caso de perda financeira, o registro de boletim de ocorrência e o contato com o banco devem ser feitos no mesmo dia — instituições financeiras têm protocolos de bloqueio para transações fraudulentas via Pix, e o Mecanismo Especial de Devolução (MED) do Banco Central pode ser acionado em até 80 dias após a transação.


