Chave de segurança física: quando vale a pena esse nível extra de proteção?
Dispositivos com protocolo FIDO2 eliminam o risco de phishing, mas o custo e a complexidade fazem sentido apenas para perfis específicos de uso
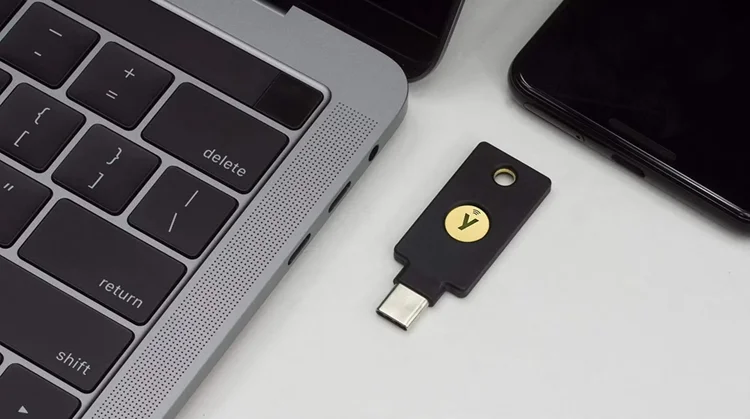
Chave de segurança física: dispositivo USB com protocolo FIDO2 substitui senhas e códigos temporários na autenticação de contas

Colaboradora
Publicado em 17 de setembro de 2026 às 16h00.
RESUMO | Chaves de segurança física usam o protocolo FIDO2 para autenticar logins sem depender de senhas ou códigos temporários. O dispositivo elimina o phishing como vetor de ataque, já que a chave privada nunca sai do aparelho. Para a maioria das pessoas, aplicativos autenticadores já oferecem proteção robusta — a chave física é o degrau acima, indicado para jornalistas, administradores de TI, gestores de criptomoedas e quem precisa blindar contas críticas. No Brasil, os preços variam de R$ 430 a R$ 999 por unidade.
A chave de segurança física é um dispositivo semelhante a um pen drive que autentica o login sem depender de senhas ou códigos temporários. Ela usa o protocolo FIDO2 para gerar um par de chaves criptográficas — a pública fica no servidor do serviço, a privada nunca sai do aparelho. Mesmo que o usuário caia em um site falso, a chave não autentica a conexão, o que elimina o phishing como vetor de ataque. Para a maioria das pessoas, um aplicativo autenticador já oferece proteção robusta; a chave física é o degrau acima, indicado para contas críticas e perfis de alto risco.
Por que códigos por SMS e apps autenticadores não cobrem todos os riscos?
A autenticação multifator (MFA) reduz em mais de 99% o risco de comprometimento de contas, segundo dados da Microsoft. O problema é o tipo de MFA escolhido. Cerca de 41% dos usuários ainda dependem de códigos por SMS, um método vulnerável a SIM swapping — quando o criminoso clona o chip da vítima — e a interceptação de mensagens.
Apps autenticadores (Google Authenticator, Microsoft Authenticator, Authy, 2FAS) são mais seguros que SMS e bloqueiam 96% dos ataques de phishing em massa. Mas uma estatística expõe a brecha: 59% das contas comprometidas em 2025 tinham MFA ativado com métodos suscetíveis a ataques do tipo adversary-in-the-middle (AiTM), que interceptam a sessão mesmo com o segundo fator ativo. Chaves de hardware FIDO2 são o único método que resiste a esse tipo de ataque.
Como uma chave de segurança física funciona?
O processo de registro cria um par de chaves criptográficas únicas para cada serviço. No login, o servidor envia um desafio que só pode ser respondido pela chave privada armazenada no dispositivo. O usuário conecta a chave por USB-A, USB-C ou NFC e toca no contato metálico para autorizar.
A autenticação é vinculada ao domínio do site. Se o endereço não corresponde ao registrado, a chave recusa o desafio — é isso que torna o phishing ineficaz, mesmo em réplicas visuais perfeitas do site original.
Para quem a chave de segurança física é indicada?
A decisão depende do perfil de risco e do valor das contas protegidas. A chave física compensa para:
- Jornalistas, ativistas e alvos de ataques direcionados. O Programa de Proteção Avançada do Google exige duas chaves físicas registradas e é voltado para esse perfil.
- Administradores de sistemas e profissionais de TI com acesso a infraestrutura, servidores e dados corporativos sensíveis.
- Gestores de criptomoedas e ativos digitais. O custo de duas chaves (entre R$ 900 e R$ 1.400) é marginal diante do risco de perda de fundos.
- Profissionais que armazenam propriedade intelectual ou dados de clientes em serviços de nuvem como Google Drive, Microsoft 365 e Dropbox.
- Usuários que já foram vítimas de phishing, SIM swapping ou roubo de credenciais e precisam fechar essa porta.
- Contas que funcionam como ponto de recuperação de todas as outras — e-mail principal, gestor de senhas, Apple ID ou conta Microsoft.
Quando a chave física pode não ser necessária?
Para quem não se encaixa nos perfis acima, um aplicativo autenticador já oferece proteção sólida contra a maioria dos ataques. Contas que já utilizam passkeys sincronizadas (Google Password Manager, Apple iCloud Keychain, Microsoft Authenticator) também têm proteção contra phishing — embora dependam da segurança do ecossistema da plataforma, enquanto a chave física opera de forma isolada.
Se o custo — entre R$ 430 e R$ 999 por unidade no Brasil — pesa, a prioridade deve ser ativar MFA por aplicativo em todas as contas que oferecem essa opção.
Quais chaves de segurança comprar?
A YubiKey 5C NFC (Yubico) combina USB-C e NFC em um único dispositivo e suporta FIDO2, U2F, PIV e OpenPGP. No Brasil, custa entre R$ 689 e R$ 999. Para quem busca o essencial, a YubiKey Security Key NFC cobre FIDO2 e U2F por cerca de US$ 29 (R$ 160 a R$ 200 em importação, antes de taxas). A Titan Security Key (Google) é otimizada para o Programa de Proteção Avançada, mas tem menos flexibilidade fora do ecossistema Google. A Thetis FIDO2 é uma alternativa 20% a 30% mais barata que a Yubico.
Especialistas recomendam comprar pelo menos duas chaves — uma para uso diário e outra de backup guardada em local seguro.
Como configurar a chave de segurança nas principais plataformas
Google:
- Acesse myaccount.google.com e faça login.
- No menu à esquerda, clique em "Segurança".
- Em "Como você faz login no Google", clique em "Verificação em duas etapas".
- Role até "Chave de segurança" e clique em "Adicionar chave de segurança".
- Conecte a chave ao USB ou aproxime via NFC. Toque no contato metálico quando ela piscar.
- Nomeie a chave e repita o processo com a chave de backup.
- Gere códigos de recuperação e guarde-os em local separado das chaves.
Apple:
- Abra "Ajustes" e toque no seu nome.
- Vá em "Início de Sessão e Segurança" > "Autenticação de Dois Fatores".
- Toque em "Chaves de Segurança" > "Adicionar Chaves de Segurança".
- Siga as instruções para registrar pelo menos duas chaves — a Apple exige o par antes de ativar o recurso.
Microsoft:
- Acesse account.microsoft.com e faça login.
- Clique em "Segurança" > "Informações de segurança" > "Adicionar método".
- Selecione "Chave de segurança", escolha o tipo (USB ou NFC) e conecte o dispositivo.
- Toque na chave quando solicitado para concluir o registro.
O que fazer antes de desativar outros métodos de MFA
Após registrar as chaves, faça logout e teste o login com a chave física em cada serviço. Só remova apps autenticadores ou SMS como segundo fator depois de confirmar que o acesso funciona com as chaves. Guarde os códigos de recuperação impressos ou em papel, em local separado das chaves físicas — eles são o último recurso se ambas forem perdidas.
A cada três a seis meses, teste a chave de backup para confirmar que funciona e que a localização dela ainda está acessível.


