RESUMO | AWS, Azure e Google Cloud concentram entre 63% e 68% do mercado global de infraestrutura de nuvem, segundo a Synergy Research, expondo países como o Brasil a falhas técnicas e decisões jurídicas dos Estados Unidos. Uma queda global dos provedores afetaria primeiro aplicativos, autenticação, comércio eletrônico e serviços corporativos, afirma Anna Flávia Ribeiro, professora da SPTech.
A infraestrutura que sustenta a vida digital do planeta está concentrada em poucas mãos — e cada vez mais exposta a decisões que vão além de falhas técnicas. Em março de 2024, sanções da União Europeia levaram AWS, Microsoft e Google a cortar o acesso de empresas russas a dados e serviços de nuvem hospedados no Ocidente.
Meses depois, em julho, uma atualização defeituosa da CrowdStrike derrubou 8,5 milhões de dispositivos Windows e mais de 10 mil voos no mundo.
Mais recentemente, a Anthropic suspendeu o acesso a dois de seus modelos de inteligência artificial (IA) de fronteira — o Claude Fable 5 e o Claude Mythos 5 — para se adequar aos controles de exportação do Departamento de Comércio dos Estados Unidos, restabelecendo o serviço apenas em 1º de julho, dias depois do governo americano suspender as restrições.
Três episódios, três causas completamente diferentes — sanção, falha técnica, controle de exportação —, mas todos apontando para a mesma vulnerabilidade estrutural: a vida digital do mundo depende de uma infraestrutura concentrada, e essa concentração tem um endereço jurídico.
Segundo dados da Synergy Research, AWS, Azure e Google Cloud somam juntos entre 63% e 68% do mercado global de infraestrutura de nuvem — e respondem, os três, à mesma jurisdição: a dos Estados Unidos.
A humanidade vai acabar? Para especialista brasileiro, superinteligência ainda é ficção
A China, por sua vez, já construiu seu próprio arcabouço jurídico paralelo para dados e nuvem — leis como a PIPL, a DSL e a CSL —, blindando sua infraestrutura digital de exigências ocidentais da mesma forma que Washington e Bruxelas fazem em sentido contrário.
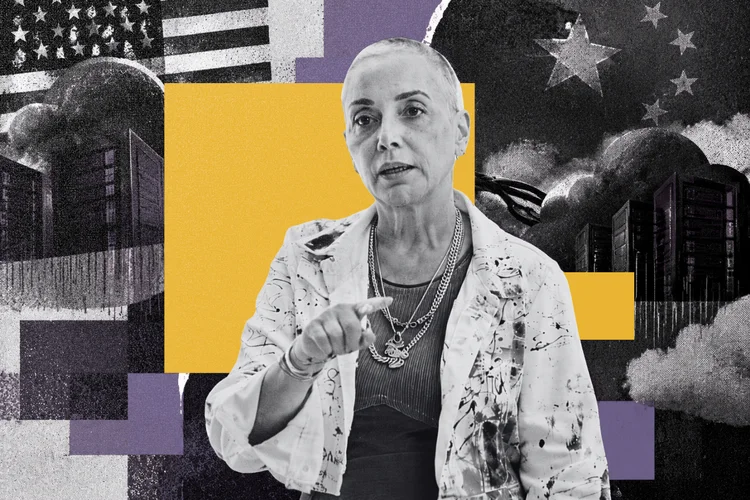
Em entrevista à EXAME, Anna Flávia Ribeiro, diretora da pós-graduação na SPTech e professora na escola de liderança do Instituto Itaqui, explica o que aconteceria, na prática, se os três maiores provedores de nuvem do mundo saíssem do ar ao mesmo tempo — e por que o Brasil sentiria o impacto quase instantaneamente, mas não da forma mais catastrófica que se poderia imaginar.
EXAME: Se todos os grandes provedores de nuvem saíssem do ar ao mesmo tempo, qual seria o primeiro tipo de serviço que a população brasileira sentiria parar?
Provavelmente perceberíamos primeiro a indisponibilidade da camada digital cotidiana: aplicativos, autenticação, comércio eletrônico, serviços corporativos, plataformas de atendimento e parte dos serviços de comunicação e financeiros.
Não necessariamente porque todos esses serviços estejam diretamente hospedados na AWS, no Azure ou no Google Cloud, mas porque sistemas modernos dependem de cadeias de APIs, identidade, bancos de dados e terceiros.
A nuvem não é uma coisa única: um aplicativo pode continuar funcionando em um data center e, ainda assim, perder o sistema de autenticação hospedado em outro lugar.
O primeiro sintoma social seria uma sucessão de mensagens do tipo "serviço temporariamente indisponível" — a infraestrutura se tornaria visível justamente quando deixasse de funcionar.
EXAME: Uma queda global paralisaria completamente as transações financeiras do Brasil, como o Pix?
O núcleo do Pix não roda na AWS, no Azure ou no Google Cloud. A liquidação acontece no SPI, o Sistema de Pagamentos Instantâneos, operado pelo Banco Central em infraestrutura própria e soberana.
Uma queda global dos provedores de nuvem, por si só, não paralisaria a liquidação do Pix.
O problema estaria nas extremidades: bancos, adquirentes, fintechs e sistemas antifraude usam nuvem, então o cidadão pode não conseguir acessar o serviço mesmo com o Pix funcionando por trás.
Um apagão desse porte provavelmente produziria um sistema financeiro degradado e fragmentado, não uma paralisação total.
EXAME: Que risco imediato à vida um apagão desses representaria para hospitais?
O risco é real, mas convém calibrá-lo. Equipamentos de suporte à vida e de terapia intensiva costumam ser locais e embarcados, por exigência regulatória, e não dependem de nuvem em tempo real.
O risco mais plausível estaria na perda da infraestrutura informacional que coordena o atendimento: prontuários, resultados laboratoriais, imagens e comunicação entre equipes podem ficar indisponíveis.
O perigo não é apenas "a máquina parar" — é o hospital perder memória e coordenação em tempo real.
EXAME: Uma pequena empresa brasileira sentiria esse impacto de forma diferente de uma multinacional?
Sim. Uma pequena empresa costuma ter arquitetura menos complexa, mas também menos redundância — às vezes toda a operação depende de meia dúzia de serviços SaaS.
Uma multinacional tem mais recursos e planos de recuperação, mas também uma superfície de dependências enormemente maior. Há um paradoxo: a pequena empresa pode ser mais frágil, mas também mais recuperável, porque pode voltar ao WhatsApp, ao telefone e ao papel, já que seus processos nunca foram inteiramente automatizados.
EXAME: Existe algum plano de contingência já testado pelas empresas brasileiras para esse tipo de cenário?
O quadro é desigual. As organizações mais maduras têm planos de continuidade e redundância — o Banco Central, por exemplo, já estabelece requisitos de segurança cibernética para instituições financeiras que contratam nuvem.
O buraco está no meio e na base: a maioria das pequenas e médias empresas não tem contingência mapeada, e boa parte das grandes tem um plano que nunca foi testado de verdade.
EXAME: Quanto tempo o Brasil levaria para sentir efeitos econômicos mensuráveis em uma interrupção de 24 horas?
Em determinados setores, minutos ou horas. Comércio eletrônico começa a perder vendas, call centers perdem acesso, indústrias podem reduzir produção.
Em 24 horas, eu consideraria praticamente inevitável haver perdas econômicas mensuráveis. Como referência, a pane de 2024, que durou horas e sequer derrubou os provedores de nuvem, gerou perdas diretas estimadas acima de US$ 5 bilhões só entre as empresas da Fortune 500, segundo análise de seguradoras.
EXAME: Sistemas de inteligência artificial (IA) usados em diagnóstico médico teriam alguma proteção adicional?
Por padrão, não: a IA aumenta a superfície de risco, não a resiliência. Se um modelo usado para diagnóstico depende de uma API hospedada em nuvem, ele está sujeito à disponibilidade dessa infraestrutura como qualquer outro sistema.
Em aplicações críticas, a arquitetura deveria prever formas de degradação segura — decisão humana, procedimento convencional, ou processamento local quando tecnicamente possível.
EXAME: Esse cenário de falha simultânea já foi modelado por especialistas, ou é um "cisne negro"?
Os dois conceitos precisam ser separados. AWS, Azure e Google Cloud sofrerem uma interrupção global, total, simultânea e independente seria extraordinariamente improvável — isso, sim, seria um cisne negro.
O cenário mais plausível é uma falha correlacionada: os provedores compartilharem uma dependência comum, como telecomunicações, DNS ou um ataque coordenado.
Isso já aconteceu: foi o caso da CrowdStrike em julho de 2024, que afetou 8,5 milhões de dispositivos e mais de 10 mil voos sem que nenhum provedor de nuvem caísse. Também já aconteceu por via jurídica — sanções dos Estados Unidos e da União Europeia levaram AWS, Microsoft e Google a suspender serviços de nuvem para empresas russas, com corte pleno de acesso a dados em março de 2024.
EXAME: Um ataque cibernético coordenado mudaria a forma como o Brasil precisaria reagir, comparado a uma falha técnica comum?
Muito. Numa pane técnica, a prioridade é diagnosticar, restaurar e estabilizar.
Em um ataque, entram em questão integridade, confidencialidade e confiança — seria preciso saber se dados foram alterados, se credenciais foram comprometidas e se o invasor continua presente.
O Brasil possui hoje a Estratégia Nacional de Cibersegurança e estruturas como o CTIR Gov para coordenação de resposta a incidentes.
EXAME: Empresas que investem em multi-cloud estariam mais protegidas?
Protege contra algumas classes de falha, mas não contra todas. Multi-cloud não significa automaticamente independência — as duas nuvens podem usar o mesmo serviço de identidade, o mesmo DNS ou a mesma equipe operacional.
AWS, Azure e Google respondem à mesma jurisdição, a dos Estados Unidos, e concentram entre 63% e 68% do mercado global de infraestrutura de nuvem, segundo a Synergy Research. Multi-cloud é diversificação dentro de uma monocultura jurisdicional: você troca de fornecedor sem trocar de soberania.
EXAME: O Brasil forma profissionais capacitados para lidar com esse tipo de crise?
O Brasil tem profissionais excelentes, mas o problema é escala e especialização.
"A maioria das pequenas e médias empresas não tem contingência mapeada, e boa parte das grandes tem um plano que nunca foi testado de verdade."
A Brasscom apontou um descasamento de aproximadamente 30% entre demanda e oferta de profissionais qualificados, com redes e cibersegurança entre as competências mais procuradas.
Saber desenvolver software não é a mesma competência que operar infraestrutura crítica sob crise.
EXAME: Qual seria o primeiro passo prático para uma empresa brasileira se preparar para esse tipo de risco?
O primeiro passo não é tecnológico: é mapear as dependências, inclusive as invisíveis.
Você não gerencia um risco que não enxerga. A maioria das empresas precisaria responder a três perguntas simples: onde, de fato, rodam meus processos críticos e sob qual fornecedor; quem é o fornecedor do meu fornecedor que eu nunca auditei; e qual jurisdição alcança legalmente meu dado mais crítico. Resiliência começa por visibilidade.